 Techroomage
攻擊者不需要密碼,只需要你點開一個檔案:蘋果修補已遭利用的 CoreGraphics 漏洞
蘋果 CoreGraphics 缺陷傳出已用於針對特定個人的複雜攻擊並列入 CISA 目錄,本文整理四條系統線的修補版本門檻,以及更新前後各一次的版本確認動作。
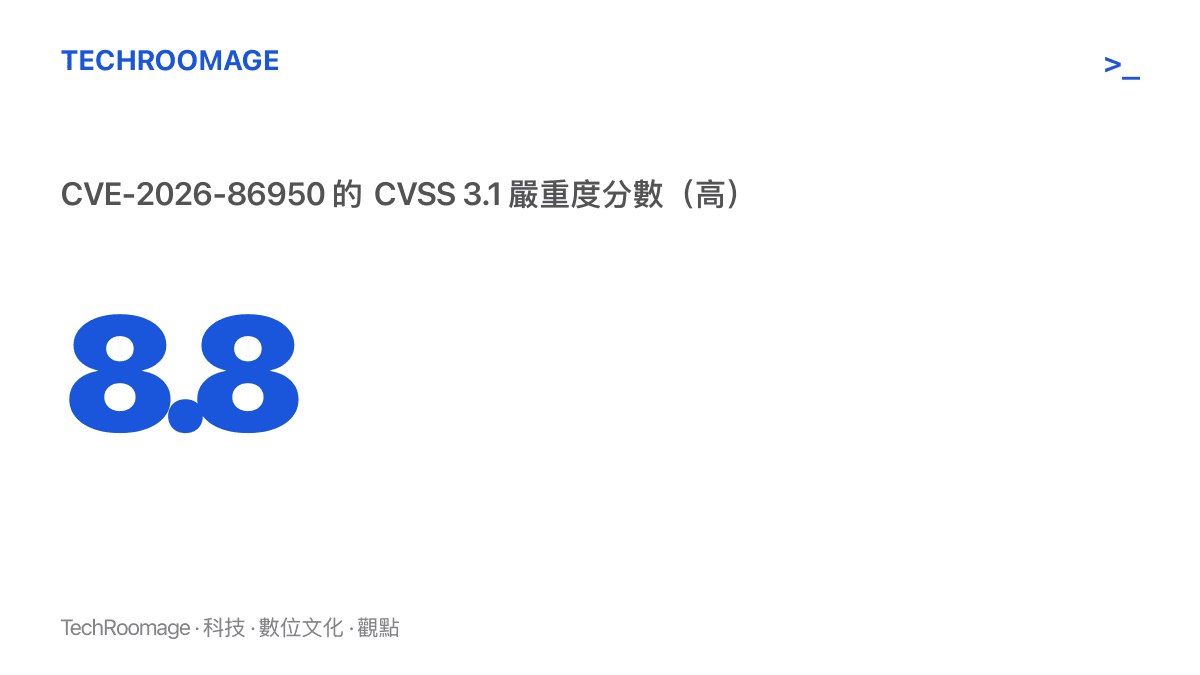
CVE-2026-86950 已於 9 月 29 日列入 CISA 已知遭利用漏洞目錄,CVSS 3.1 給出 8.8 分;iPhone、iPad 與 Mac 共四個系統分支都有對應修補版本,低於門檻的裝置該在這幾天完成更新,並在重開機後回頭確認版本號。
一週內發生的事:從 KEV 收錄到修補就位
9 月 29 日,美國網路安全暨基礎設施安全局(CISA)把編號 CVE-2026-86950 的漏洞寫進「已知遭利用漏洞目錄」(Known Exploited Vulnerabilities,KEV)。這份目錄的收錄條件是已有實際利用事證,只停留在理論階段的漏洞進不了名單。蘋果也在 iOS、iPadOS 與 macOS 的安全公告中確認同一個問題:CoreGraphics 元件在處理惡意製作的檔案時,可能導致任意程式碼執行,本次修補以改進邊界檢查的方式完成。
受影響範圍涵蓋 iPhone 11 與後續機型、指定的 iPad Pro、iPad Air、iPad 與 iPad mini 型號,Mac 則分屬 Sequoia 與 Tahoe 兩個系統分支。美國國家漏洞資料庫(NVD)給它的 CVSS 3.1 分數是 8.8,屬高嚴重度;攻擊途徑標為網路、所需權限為無、使用者互動為需要,機密性、完整性與可用性的衝擊都是高。換成白話:攻擊者不必接觸裝置、不必先取得帳號,但需要你點開某個連結或檔案,攻擊才走得下去。
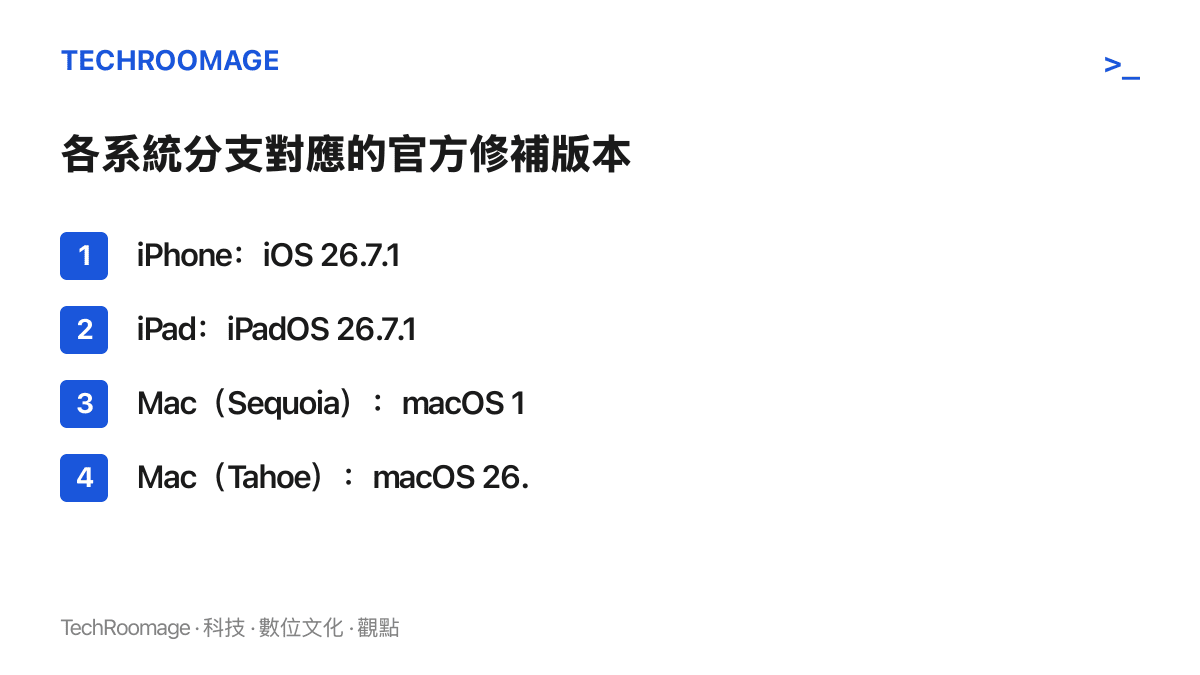
四個系統分支,四個版本號
這次修補分散在四個版本號上:iPhone 是 iOS 26.7.1,iPad 是 iPadOS 26.7.1,Mac 的 Sequoia 分支是 15.8.1,Tahoe 分支是 26.7.1。裝置版本低於對應號碼,就該進入「軟體更新」檢查;畫面若提供更高的版本,直接安裝即可,不必刻意停在門檻上。
CoreGraphics 是蘋果系統中負責 2D 繪圖與影像處理的底層元件,開啟圖片、檢視文件、產生縮圖都會經過它。漏洞長在這個位置,代表攻擊面貼近日常操作,誘導使用者打開一張圖片或一份文件,就可能成為入口。
「極高度複雜、特定目標」這句話該怎麼讀
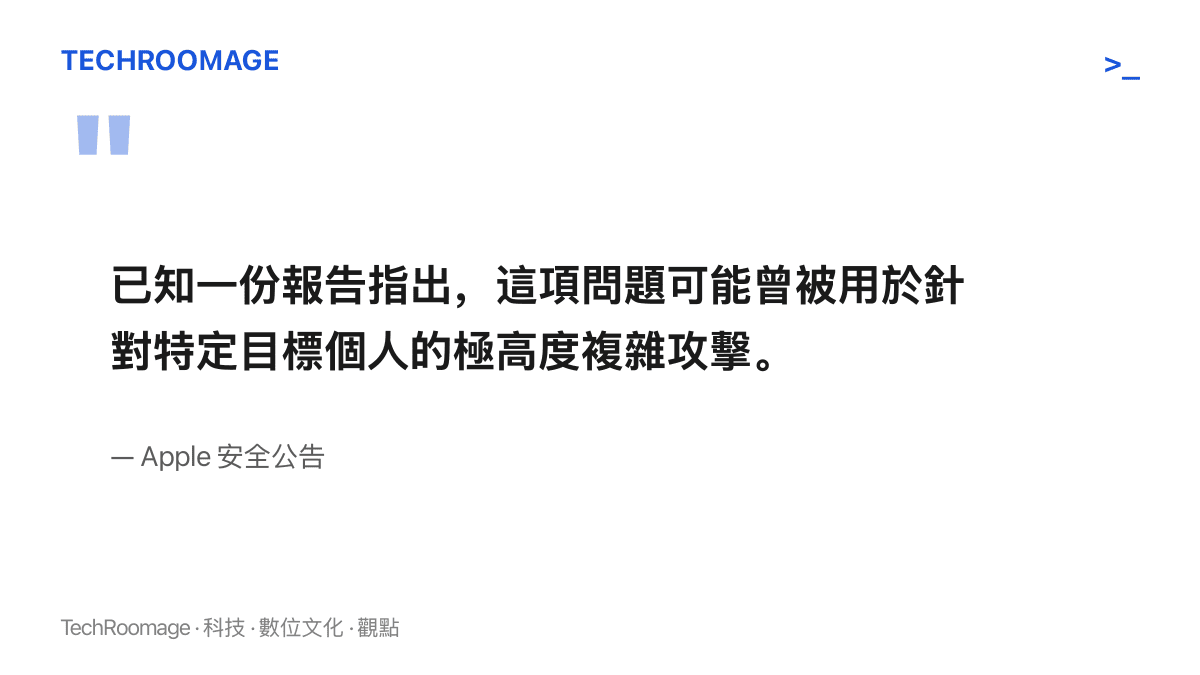
蘋果公告裡有一段值得細讀的註記:已知一份報告指出,這項問題可能曾被用於針對特定目標個人的極高度複雜攻擊,範圍是 iOS 27 之前的版本。這句話交代的是已知攻擊的輪廓:目標是特定人士,手法屬於極高等級。
有人會據此推論「輪不到一般使用者」,所以可以慢慢更新。但時間站在攻擊者那邊。修補公開後,漏洞出在哪個元件、如何觸發,會在研究人員與攻擊者之間逐漸流動,利用工具的門檻只會往下探。公告裡那句話描述的是過去發生的事,更新這個動作面對的是接下來的風險,兩者並不衝突。
另外,登記了測試版描述檔的裝置,畫面上的版本號會走在更前面的分支,是否包含此次修補要對照公告,可參考我們先前對iOS 27.2 開發者預覽版第三輪的整理。
8.8 分與 1.2%:兩個數字聽誰的
FIRST 的 EPSS 資料在 10 月 6 日對這個漏洞給出未來 30 天的被利用機率:1.242%,約 1.2%。EPSS 是預測模型,回答的是「接下來一個月被廣泛利用的可能性」,數字偏低只代表大規模擴散的預測值不高。
此刻有兩個訊號比預測更硬。CISA 將它列入 KEV,代表實際利用已經發生;蘋果已釋出修補,代表修復的成本只剩一次更新。CISA 在 BOD 26-04 的說明中也提醒,組織應依資產暴露程度、KEV 狀態與實際影響安排修補順序。個人使用者的判斷可以更簡單:預測分數抵銷不了已收錄的事實,能更新就更新。
從查版本到更新後確認
這次處置可以照一個順序走。
- iPhone 與 iPad:打開「設定」>「一般」>「軟體更新」,先記下目前版本,低於 iOS 或 iPadOS 26.7.1 就下載並安裝。
- Mac:從左上角蘋果選單進「系統設定」>「一般」>「軟體更新」,對照 Sequoia 15.8.1 或 Tahoe 26.7.1。
- 安裝前讓裝置保持足夠電力,連上穩定的網路。
- 更新完成並重新啟動後,回到同一頁確認版本號。更新提示消失不等於確認完成,要以裝置實際顯示的版本為準。
- 公司配發或管理的裝置,完成後把版本與時間回報 IT 或資安窗口,留下紀錄,日後稽核或事故回溯都用得上。
修補抵達不了的裝置
舊裝置若裝不到上述版本,先確認是否仍有相容的較新系統可安裝。若完全沒有可用修補,CISA 的 KEV 規範寫得相當直接:無法採取緩解措施時,應停止使用受影響產品。實務上,這多半意味著把舊機移出日常上網的用途。
這類需要使用者互動的攻擊,遞送方式繞不開訊息、郵件或網頁裡的連結與檔案。除了更新,對來路不明附件保持警覺,是同一道防線的另一半。
相關追蹤
蘋果近期另一起經官方證實的裝置問題,是部分美版 iPhone 18 Pro Max 的行動網路故障,送修前的檢查順序可見我們先前的整理。兩件事相隔不遠,共通點也相近:在官方說法與實際處置之間,使用者能先做的,都是把版本與狀態查清楚,再決定下一步。
至於這起攻擊的細節,蘋果與 CISA 目前都沒有公布更多資訊;KEV 條目或安全公告若有更新,值得再核對一次。眼下能做的步驟不變:查版本、安裝、重開機,然後再看一眼版本號。
資料來源:本站編輯參考 APPI News〈iPhone 與 Mac 有已遭利用的漏洞:更新到 iOS 26.7.1 與 macOS 最新版〉(作者:張饒輝 Lightman Chang)改寫而成,原文出處;原文文字內容採 CC BY 4.0 授權。