 Techroomage
凍結 30 億、補足九成,兩個數字不能相加:幣安事故後的保障機制與自保順序
幣安事故公告中的凍結、補足與配置屬於三種不同口徑的進度,本文以大樓公共基金與對帳單快照的比喻說明SAFU與準備金證明各自涵蓋的範圍,並整理帳戶自查的先後順序與後續值得確認的訊號。
事故公告裡的凍結、補足、配置是三種不同進度;SAFU 與準備金證明各有扛得住與扛不住的範圍,帳戶自查也有先後順序。
「幣安都凍結 30 億美元了,是不是代表被駭的錢都追回來了?」事故訊息傳開後,社羣裡最常見的就是這個問題。一句話回答:不能。凍結 30 億美元與補足九成是兩種不同口徑的進度,不能相加,也無法互相取代,看懂這一點是判斷自己資產處境的第一步。
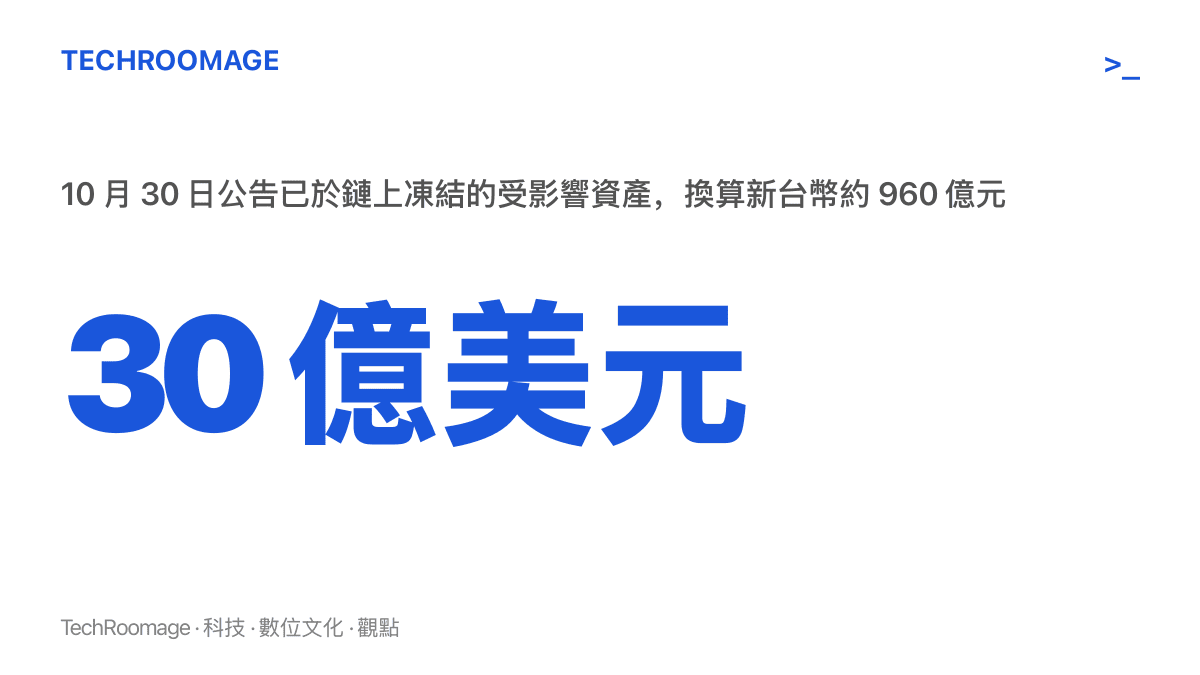
先定位事件。10 月 30 日,幣安公告一起資安事故,估計影響約 63 億美元的資產,並表示已與區塊鏈合作方在鏈上凍結約 30 億美元,其餘損失由用戶資產保障基金(SAFU)與公司資金承擔。10 月 31 日的第三次更新則說,公司已配置超過 63.4 億美元,補足比例升至約九成,剩餘約一成是流動性較低的代幣,並預計 11 月 1 日恢復提款,仍待後續公告確認。
對一般使用者來說,這份公告真正該讀的有三層:數字各自代表什麼、平臺的保障機制涵蓋到哪裡、自己的帳戶現在能先做什麼。這三層得分開讀。等到公告出爐才開始找答案,很容易和跌完才提問的股市投資人一樣,搜到的大部分是情緒。
公告裡的三種數字,先分開再閱讀
凍結、補足、配置三個詞常被混在一起討論,但它們指涉不同的動作。
凍結指的是幣安與區塊鏈業者協調,在鏈上限制部分被竊資產的移動。被凍結的資產還沒回到任何人手上,只是搬不動。補足指的是平臺買回或調度代幣,把受影響使用者的資產覆蓋回去,這筆錢出自平臺,與鏈上追回是兩回事。配置則是幣安為整起事件撥出的資金規模,10 月 31 日公告的超過 63.4 億美元屬於這一類。
三個數字代表三種進度,相加沒有意義。單看鏈上凍結的 30 億美元,換算新臺幣約九百六十億元,這個量級在交易所事故史上相當罕見,也是每一份更新公告都值得逐字核對口徑的原因。
SAFU:從手續費提撥的緊急準備金
SAFU 的全名是用戶資產保障基金,性質接近大樓的公共基金:平時從每筆交易的手續費裡提撥一部分累積,出事時動用修繕。依幣安的條款,可能補償的情形包含因幣安系統或安全協定缺失造成的帳戶損失;是否符合資格由幣安審核,官方 FAQ 也列出 90 天的申請期限。換句話說,它是一筆有明確適用範圍與審核程序的準備金,前提是損失要能歸因到平臺本身的缺失。
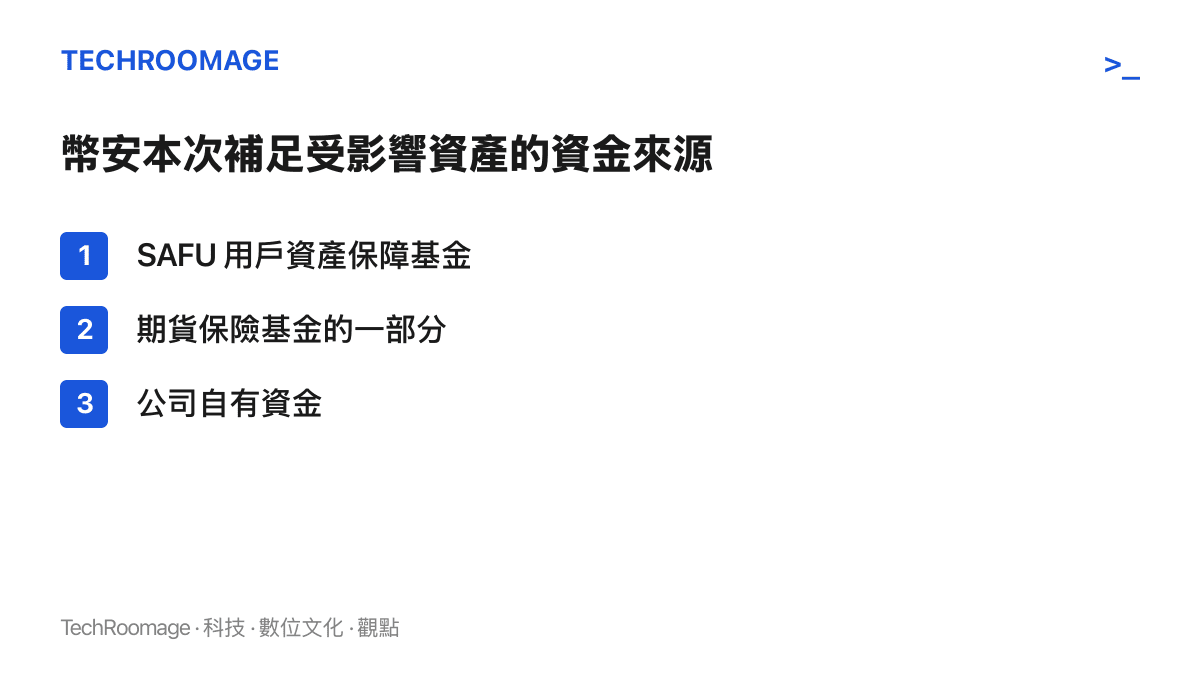
期貨保險基金是另一筆錢。它主要處理合約部位清算造成的缺口,服務的是槓桿交易穿倉的帳,功能與現貨帳戶的賠償承諾不同。這次幣安把 SAFU、期貨保險基金的一部分與公司資金都納入補足安排,等於三個來源一起上陣。
準備金證明能對帳,對不了即時流動性
另一個被大量討論的工具是準備金證明。幣安的準備金證明頁面讓使用者核對自己的帳戶資產是否被納入特定快照的負債清單,平臺以默克爾樹與零知識證明呈現驗證資料。10 月 31 日的快照已更新,完整證明預計需要約 40 到 50 小時產生。
可以把默克爾樹想成一本裝訂好的點名冊:每個使用者的餘額先壓縮成一行指紋,再逐層彙總成總指紋,任何人竄改其中一筆紀錄,總指紋就對不上。零知識證明則讓平臺不必公開每個人的明細,也能對外證明所有被納入的帳戶都算進去了。使用者取得自己的葉節點資料後,可以沿著樹往上驗算。
但準備金證明有清楚的極限。它能證明快照那個時間點,平臺資產與使用者負債可以對應;它無法單獨證明交易所即時有足夠現金、提款服務不會中斷,或所有資產都能在同一時間變現。它像月底拍下的一張對帳單照片,證明那天帳上有錢,不等於隔天提款機一定領得到鈔票。看這類文件時,快照日期、資產覆蓋範圍與事故公告要擺在一起讀。
資產隔離要看條款,不能靠推定
保障機制之外,資產怎麼保管是另一個層面。這要看帳戶適用的法律實體與產品條款:客戶資產如何記帳、是否與公司資產共用鏈上錢包、平臺停業時依什麼規則處理。以幣安巴林條款為例,文件同時寫明帳冊分列、部分客戶資產使用共用冷錢包,以及特定排除資產可能與公司或關係企業資產共用錢包。這份條款只適用其列明的地區,其他地區的使用者不能直接推定自己適用相同安排。
讀條款時可以先找三個位置:適用地區的定義、客戶資產的定義與記帳方式、共用錢包的例外清單。這幾段通常決定了事故發生時,你的資產在法律上站在哪裡。
帳戶自保:四個地方先翻一遍
平臺層級的機制使用者控制不了,帳戶層級的設定可以。事故後建議依序檢查四個地方。
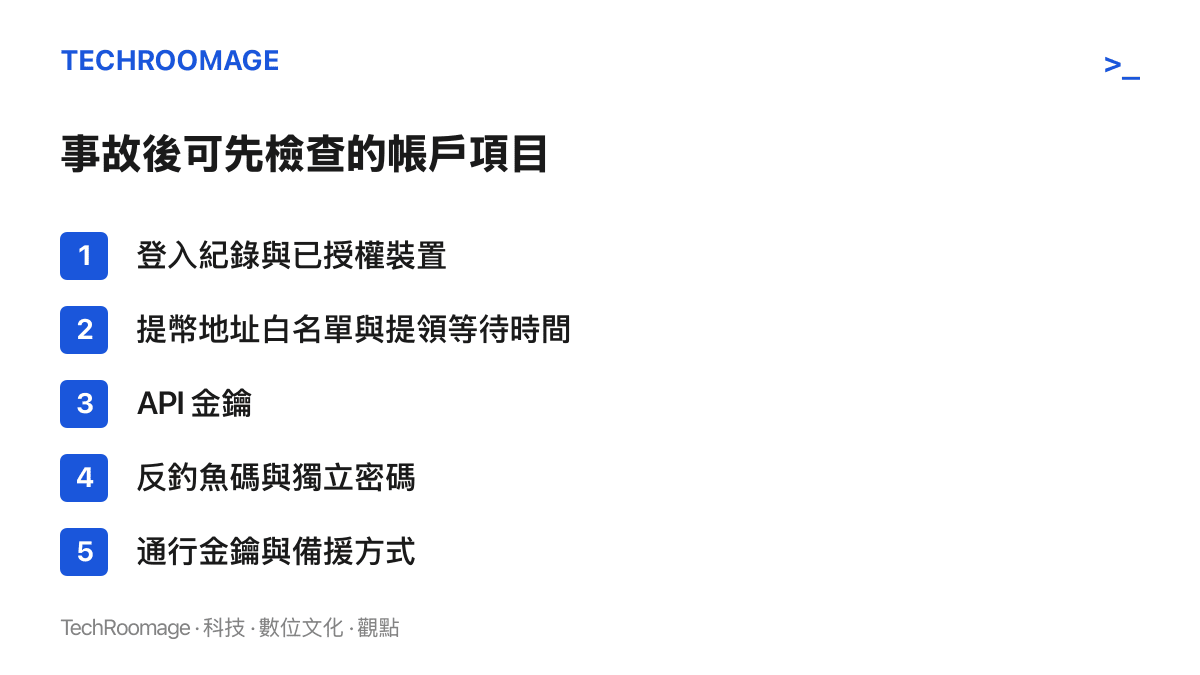
第一是登入路徑。從自行輸入或已收藏的官方網址登入,不點陌生簡訊、社羣私訊或郵件裡的「解凍」連結,也不把驗證碼交給任何人。事故消息傳開後,冒充官方的訊息會同步增加,幣安也在帳戶安全指引中提醒留意陌生訊息與付款要求。
第二是授權痕跡。翻一遍登入紀錄、已授權裝置、提幣地址與 API 金鑰。久未清理的裝置授權與 API 金鑰,和爆米花時間留在 Mac 裡開機報到的更新元件屬於同一類風險:平時無感,點名時才知道自己留了多少入口。
第三是安全設定。幣安的帳戶安全建議列出通行金鑰或驗證器、獨立密碼、反釣魚碼與登入活動檢查;提幣設定則建議開啟提幣地址白名單,並設定新增地址後的提領等待時間。白名單的邏輯很直觀:帳戶就算被冒用,資產也只能提到自己事先核準的地址。
第四是異常處置與證據。看到非本人操作,立即透過官方 App 或網站停用帳戶並聯絡客服;同時保留公告截圖、交易紀錄、客服案件編號與時間。特別注意一條紅線:不要為了追回資產,再匯款給自稱「鏈上追蹤」或「官方客服」的人。
接下來可以依序核對的訊號
依幣安目前的公告節奏,有四個訊號值得依序確認。其一,11 月 1 日提款是否如期恢復,恢復後是否順暢。其二,剩餘約一成流動性較低的代幣,用什麼方式、多久補足。其三,40 到 50 小時後產出的完整準備金證明,快照日期與資產覆蓋範圍能否和公告數字對得起來。其四,後續公告是否維持同一口徑,數字有無被重新定義。
留一個判斷給自己:交易所的安全功能能降低帳戶被冒用的機率,而平臺事故、流動性與資產保管是三件事。把它們分開評估,比盯著任何單一數字,都更接近你的真實處境。
資料來源:本站編輯參考 APPI News〈交易所遭駭怎麼自保?幣安資產保障機制〉(作者:張饒輝 Lightman Chang)改寫而成,原文出處;原文文字內容採 CC BY 4.0 授權。