 Techroomage
AI 找出的 271 個漏洞修進 Firefox 150,真正的關卡在消化速度
當 AI 掃描讓候選漏洞大量增加,考題移到驗證與修補端;本文從 Mozilla 與 Anthropic 的公布讀起,整理 CSA VulnOps 模式的關卡設計與導入前可依序核對的訊號。
漏洞發現提速只改變了輸入端;去重、驗證、排序到部署的吞吐量,決定風險有沒有真的下降。
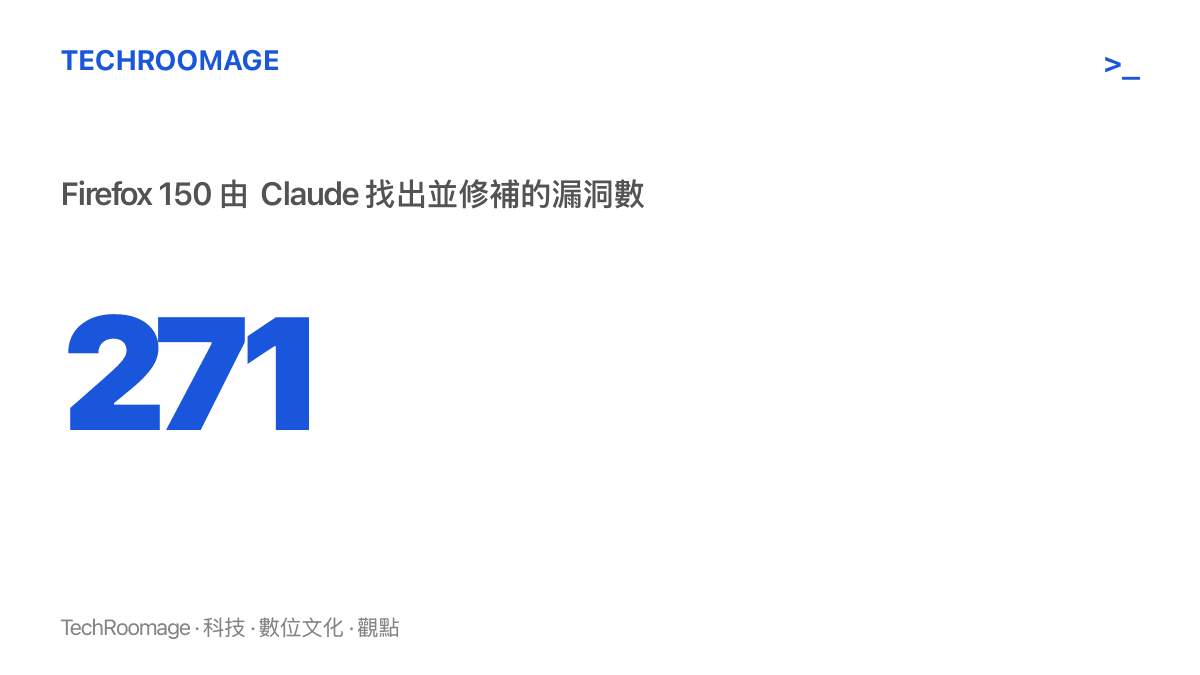
2026 年,Mozilla 公布 Firefox 150 修補了 271 個由 Claude Mythos Preview 找出的漏洞。這批結果並非掃完即修,而是先經過去重、分流、修補、測試與發布,才送到使用者手上。同一個月,Mozilla 總共發布 423 個安全修補,其餘來自其他模型、模糊測試與人工回報。
Mozilla 的技術回顧把多數篇幅給了團隊如何承接、確認並交付修補,模型找到多少問題只是這段故事的起點。這個比重配置值得所有正在導入 AI 掃描工具的組織細讀:當輸入端的速度突然拉高,被壓力測試的對象換成了修補流程本身。
發現提速,積壓出現在交接處
AI 找漏洞的速度加快,待修清單為什麼可能反而變長?因為發現速度與修補吞吐量是兩個環節。影響確認、排程、測試與正式部署的能力若沒有同步增加,新增的候選項目就會在交接處堆起來。
掃描結果的數量、嚴重度分數或工單數,都無法單獨說明風險是否下降。一則發現可能是誤報、重複項目、未受影響的資產,或在特定環境中根本無法觸及。反過來說,分數不高的漏洞若位於對外服務而且存在攻擊路徑,也可能需要優先處理。排序之前得先補齊脈絡:資產、版本、網路暴露與既有防護,缺一項,排序的依據就少一分。當輸入端變快,驗證關卡若仍靠零散工單或個人判斷,排隊的隊伍就會出現在確認與分派階段。
Anthropic 在 2026 年的說明提供了另一個可供對照的樣本。團隊用 Claude 檢查開源程式碼,已找到並驗證超過 500 個高嚴重度漏洞,並開始向維護者通報。工作方式的演進值得注意:初期由安全研究員逐一確認漏洞並手動撰寫修補,之後才加入外部研究員協助驗證與修補,報告也經過去重、重新排序與人工確認。
這是供應商自行公布的工作成果。它能說明的事很明確:即使由 AI 負責找,發現之後仍需要人力承接。它無法直接推論其他組織採用同樣工具就會得到相同的數量或效率。傳統研究路線也持續運作,索尼才以賞金計畫最高價碼為一個 PS5 漏洞付帳,賞金機制養出的研究能量並未退場,兩條路線現在餵進的是同一條修補管道。
VulnOps:三條來源,一條流程
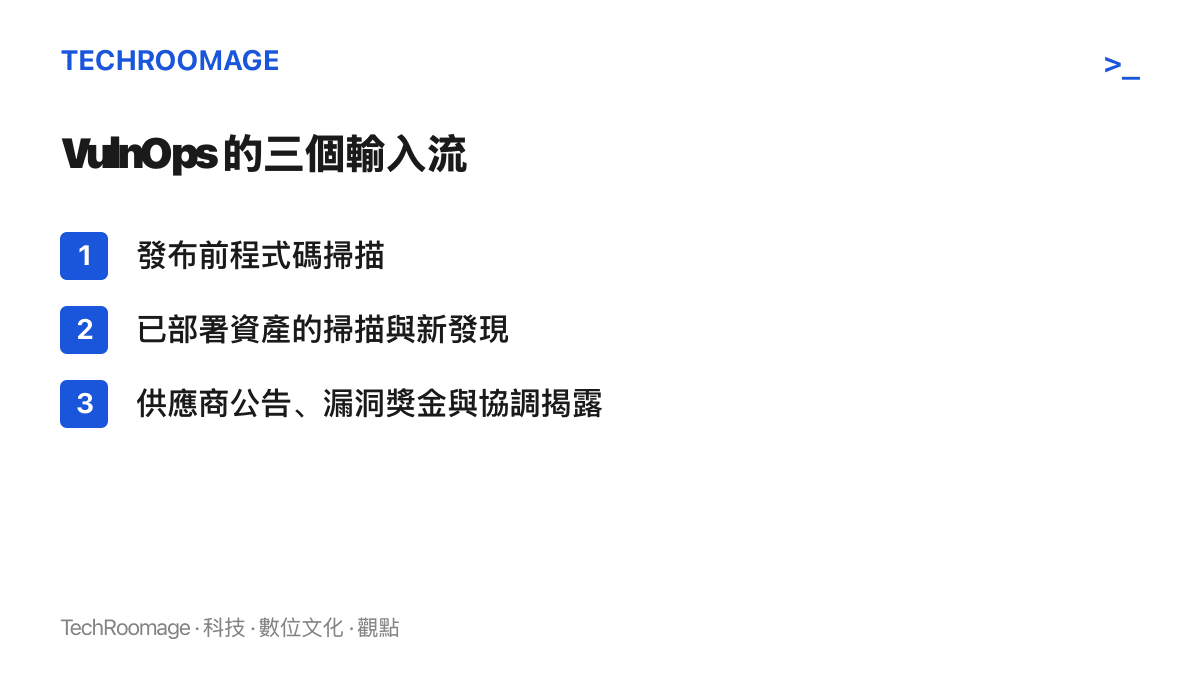
針對這個交接問題,雲端安全聯盟(CSA)提出 VulnOps,把漏洞、風險與修補管理放進一套持續運作的模式。它的定位是組織與流程設計,核心是把三個輸入流接進同一條管道:發布前的程式碼掃描、已部署資產的掃描與新發現,以及供應商公告、上遊版本、漏洞獎金回報與協調揭露。三者在共用的分流、驗證、排序、處理與回查流程中匯流。這一步的意義在於避免隔離隊列:各來源若各自排隊,競用的其實是同一批修補人力與測試環境,誰大聲誰先修,排序就失去意義。
CSA 的操作模式特別提醒,已部署的資產若對應不到元件版本與負責人,後續就難以確認影響範圍,更談不上安排部署。這類缺口並不罕見,本站先前報導過爆米花時間遺留的更新元件讓 25 萬臺 Mac 暴露在網域接管風險,源頭正是沒有人對應、也沒有版本紀錄可查的已部署資產。
匯流之後的第一步是合併。程式碼掃描、部署端掃描與供應商公告可能指向同一個元件或同一個根因,系統應保留原始來源,再依受影響資產、版本、弱點類型與修補方式合併重複項目。若一個上遊修補能一次處理一批相同工作站上的漏洞,排程就該以實際需要測試與部署的變更為單位,同時保留 CVE 編號、嚴重度與受影響系統數等資料,供日後回查。
去重完成也不代表風險相同。不同服務即使使用同一個有漏洞的套件,暴露程度、重要性與變更風險仍可能不同。資產清冊要能回答五個問題:元件版本是什麼、對外暴露多少、誰在維護、測試環境在哪、誰有權核準部署。答不出來,排序就只剩下分數可以依賴,而分數恰恰是最薄的依據。
省不掉的關卡:從適用確認到部署後回查
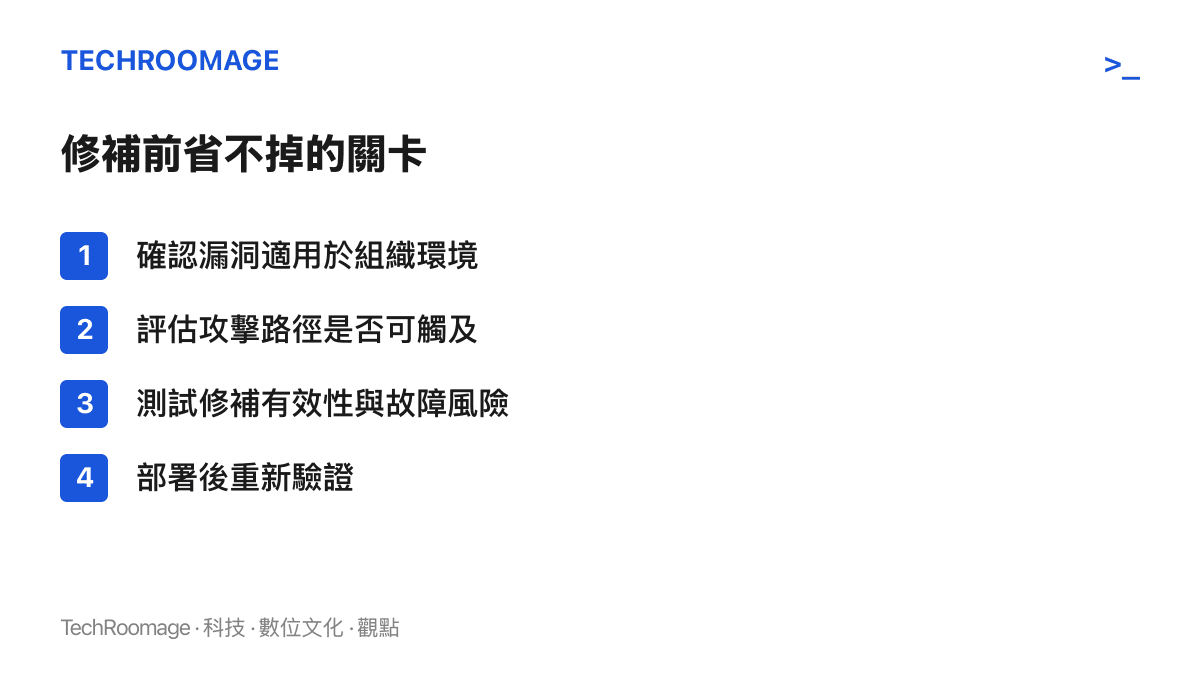
進入修補隊列之前,至少要確認四件事:漏洞是否適用於組織環境、在環境中是否可觸及、修補是否有效且不會造成無法接受的故障,以及部署後是否重新驗證。緊急程度可以改變處理速度,但換不來證據與責任紀錄的減免。
實際執行時,安全人員與系統負責者要一起確認受影響的產品、版本、設定與攻擊路徑。AI 代理可以幫忙比對資產或產生測試案例,正式環境的測試仍須先定義授權範圍。CSA 把證據關卡與人員決策納入模式,要求記錄測試、例外與部署的核準者是誰。接著由工程、平臺或產品維護人員選擇修補、暫時緩解或接受風險。若修補未通過測試或暫時無法部署,可以先限制存取、隔離系統或調整設定,但緩解措施要指定到期日與重評條件,否則暫時方案會悄悄變成永久狀態。
優先序的參考座標也有出處可循。CISA 的漏洞應變手冊建議,已遭利用的漏洞應依 Known Exploited Vulnerabilities(KEV,已遭利用漏洞目錄)優先處理,讓「先修哪個」從各自表述變成有清單可查的決策。
吸收率與下一步訊號
CSA 給導入者的檢查方向很實際:確認漏洞來源、每一站的負責人,以及修補後的關閉證據。換句話說,衡量一個組織接不接得住 AI 發現,該問的指標要從「找到幾個」換成「驗證了幾個、修了幾個、部署到幾臺、多久關閉」。發現量與關閉量之間的差距,就是積壓所在,也是風險真正停留的位置。
對不同角色,可核對的訊號略有差異。企業的資安與開發團隊在採購 AI 掃描工具或掃描代理之前,先盤點資產清冊能否回答版本與負責人、測試環境是否可用、部署權限由誰持有;這幾項缺任何一項,發現速度只會換來更長的待修清單。開源維護者則可留意協調揭露的通報量是否上升,Anthropic 已開始向維護者通報,當這波外部報告抵達志願維護的專案,對方有沒有人力消化、修補責任如何協調,會是下一階段的觀察重點。
至於供應商公布的「AI 找出幾百個漏洞」,閱讀時可以固定加一組追問:多少經過人工確認、多少完成修補、修補覆蓋到哪些版本。Mozilla 願意把 271 放進 423 的分母裡一起公開,這種把發現與消化放在同一張表上的寫法,比單獨宣稱發現數量的訊息量大得多。接下來一年,發現端的故事只會更多,讀者與採購者能做的判斷,多半落在承接端的那幾個數字上。
資料來源:本站編輯參考 APPI News〈AI 找到更多漏洞後,VulnOps 怎麼接上修補流程?〉(作者:張饒輝 Lightman Chang)改寫而成,原文出處;原文文字內容採 CC BY 4.0 授權。