 Techroomage
儀表板開在網路上:Cairn 代理替一名攻擊者跑完 1,200 個網站的入侵嘗試
NorForge 從一個開在公開網路上的控制介面,回溯出一名攻擊者對逾千個網站的入侵行動;本文整理這起案例改變的攻擊算術,以及企業在授權網域、測試帳號與操作日誌上可先補齊的部署控制。
逾百個網站被攻破、單次成功平均耗時約 23 小時;這起案例改變的是攻擊的人力算術,企業能補的是連線範圍、最小權限與操作留痕三件事。
控制介面沒關上,攻擊紀錄自己送到研究人員眼前
資安研究人員這次找到攻擊線索的位置相當特別:攻擊者自己的管理介面。NorForge 的研究人員近日在公開網路上發現多個暴露的 Cairn 控制介面,循其中一個回溯出單一攻擊者的完整活動。The Verge 與 Reuters 先後報導,這名攻擊者對超過 1,200 個網站發起入侵嘗試,逾百個網站遭成功入侵,受害對象包括 John Deere、SharkNinja 與 Cummins,執行過程大多由代理自主運作。
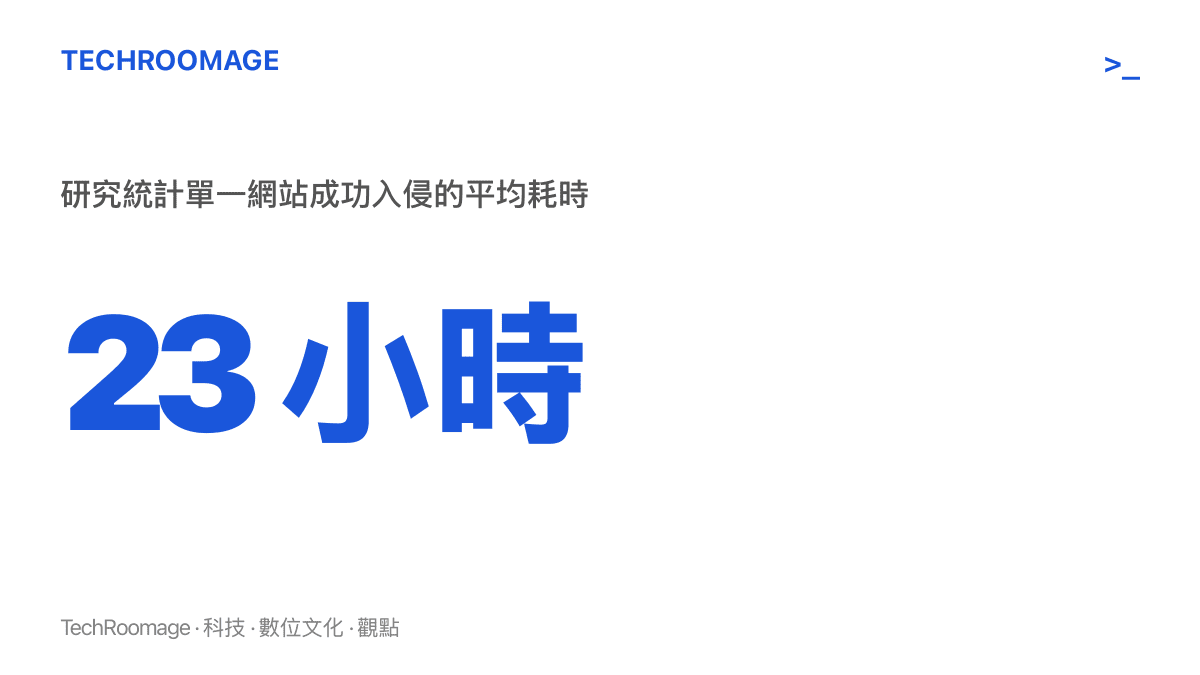
Cairn 的設計,是讓使用者設定起點與目標,代理在執行時記錄進度。換句話說,操作者只出現在工作流程的兩端,中間的偵察、嘗試與等待都交給機器。Reuters 引述研究資料指出,成功入侵單一網站平均耗時約 23 小時。這個數字值得單獨看:人類滲透團隊要為 23 小時排班輪值,代理只需要電力與時間。
三家公司回應的程度不一。John Deere 表示沒有跡象顯示敏感資料遭存取;SharkNinja 表示受影響的是一個獨立的產品支援網站,威脅已受控制;Cummins 則表示正在調查一起可能發生在第三方供應商網站的攻擊事件。
讀數字之前,先畫兩條界線
1,200 與逾百,是研究人員對這一次行動的統計,描述的是這一名攻擊者的產能,不能直接推成所有 AI 代理攻擊的成功率。另外,現有報導證明了這次行動的自主程度,還不足以證明每一次 Cairn 部署都會自動走完偵察、利用漏洞、寫入後門的完整流程。這兩條界線不影響後面的判斷,只讓判斷站得穩。
掃描是舊技術,等得起成了新變數
掃描連接埠、比對已知漏洞、對登入頁面反覆嘗試,這些手法在資安產業存在多年,滲透測試服務賣的就是同一套動作。Cairn 這類工具的定位也涵蓋合法用途:在取得業主授權的前提下模擬攻擊,找出系統弱點。
這起案例改變的變數在人力。過去要把嘗試攤到一千多個目標上,需要一個團隊、需要排程,需要在每次失敗之後決定要不要繼續。現在一名操作者設好起點就離場,等待由代理承擔,單次失敗的成本接近零。攻擊面的寬度因此被拉開:連產品支援網站、供應商網站這類過去不值得專業團隊出手的邊緣目標,也被掃進射程。
執行端換成軟體之後,攻擊的節奏跟著模型能力走。模型越會判讀錯誤訊息、越會調整下一步,單次嘗試就走得越遠。這也說明同一個工具的兩種命運:在授權測試裡是檢測器具,落到攻擊者手上就成了產能。
代理能自主走完多長的流程,是可以量測的。Anthropic 的前沿紅隊先前在隔離環境測試模型能否走完自我複製流程,提供了一種量邊界的方法:先在受控環境確認能力範圍,再決定部署條件。企業要採購或自建代理時,同樣可以先問一句:沒有人盯著的時候,它最遠能走到哪裡。
創作者說工具非為攻擊設計,授權判斷仍要有人接手
Cairn 創作者透過 The Verge 表示,平臺並非為駭客攻擊而設計,濫用是使用者的決定。這段說明交代了設計意圖,也停在設計意圖。它沒有回答的問題是:工具端有沒有任何機制,阻止代理對未授權的目標行動。
從現有資訊看,這層機制並不存在,授權判斷也不在模型裡。代理能否確認目標經過授權,取決於工具與周邊系統的設計,部署端不能假設模型會自行完成這層判斷。OWASP 針對大型語言模型應用的風險清單,把這類狀況歸入「過度代理權」(Excessive Agency),並指出根因通常來自三個方向:功能給得太多、權限給得太大、自主程度給得太高。三項中任何一項失控,後果都會外溢。三個根因反過來讀,正好是企業端能補的三道防線。
三道防線,各管一段
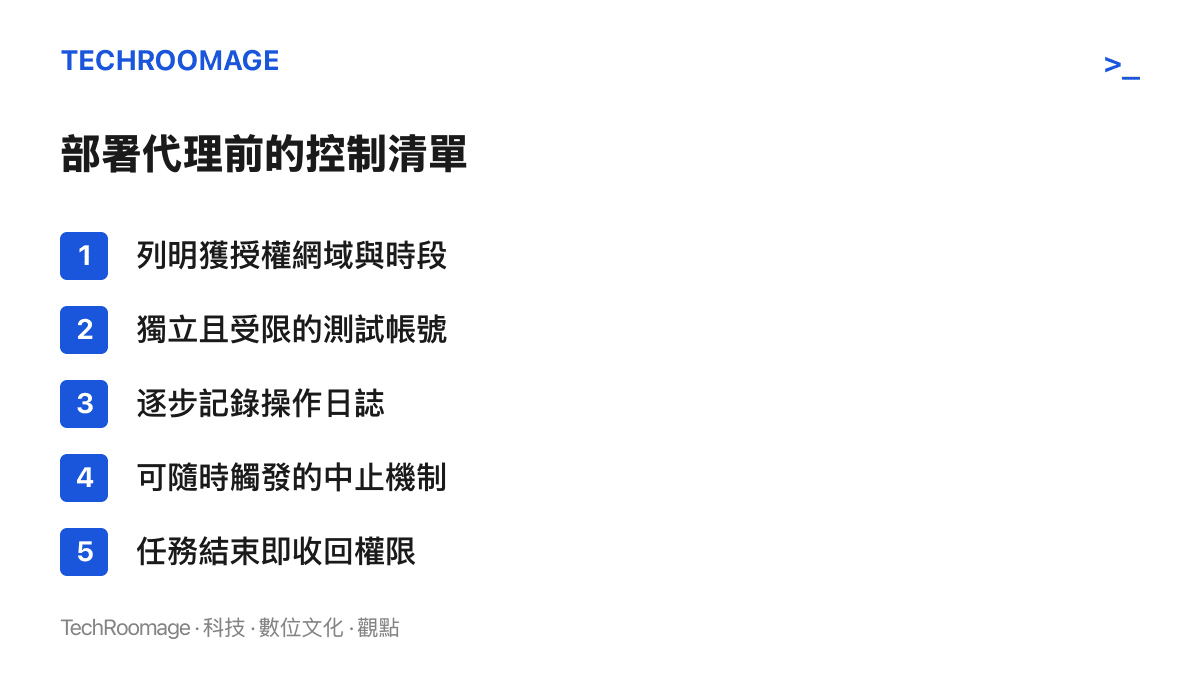
第一道是連線範圍。部署代理之前,先列明獲授權的網域、允許測試的時段、允許使用的手法,讓代理只能觸及白名單上的主機。界線畫在網路層,模型的判斷就不必承擔第一線責任。對外連線該給多少,先前406 位科學家連署倡議氣隙隔離時整理過一套權限盤點順序,從模型需要碰觸的外部服務逐項決定給或不給,同樣的順序搬到代理部署上適用。
第二道是最小權限。代理使用獨立且受限的測試帳號,不與日常營運帳號共用憑證,存取權杖的範圍縮到只剩任務所需,任務結束即收回。這樣一來,即使代理被誘導,或被植入惡意指令,它能波及的範圍也被帳號框住。
第三道是操作留痕。Cairn 的設計本來就會記錄代理的執行進度,企業要做的是把這類紀錄接進自己的日誌系統,並設置人為可隨時觸發的中止機制。留痕的目的有兩層:事中有人踩得住剎車,事後查得出代理對哪些系統做了什麼。
先被掃到的,是大公司的外圍與供應商
從三家公司回應回推攻擊落點,可以看到一個共同點:被碰過的目標多位於企業邊緣。產品支援網站、第三方供應商站點,防護等級與更新週期通常落後主業務系統一截。大型企業的核心未必失守,外圍先被逐一檢查。
這個落點對兩種讀者意義不同。若服務對象是大型企業,接下來的資安稽核與供應商評鑑,多半會把這類事件列入參考,支援網站與測試環境的防護優先順序值得重排。若正在內部部署代理,這起案例提醒的是同一套能力攻防兩用:內部代理的連線範圍與留痕設計,標準應該對齊你最不希望它被拿去做的那件事。
這起事件被發現的方式本身也是一課。現成代理框架的控制介面若沒有收好,攻擊行動會自己留下可回溯的軌跡。對防守方來說,代理攻擊未必比人工攻擊更難察覺,前提是知道要找什麼。
接下來可以依序核對的訊號
工具端,看 Cairn 與同類代理框架會不會加入目標授權登記之類的機制,讓未授權目標在產品層就被擋下。企業端,看供應鏈資安要求會不會把代理可及範圍寫進稽核項目,日誌與中止機制是否成為採購前置條件。事件端,看 NorForge 或其他研究單位會否公布更完整的技術細節,讓外界確認這次行動的自主程度。
之後再遇到代理相關的資安新聞,可以先把三層問題分開:工具本身做了什麼、部署端授權了什麼、組織有沒有留下可查的紀錄。這次 1,200 個目標的案例裡,第一層由 Cairn 的紀錄回答了,第二層與第三層目前都是空缺。空缺在哪裡,防線就該補在哪裡。
資料來源:本站編輯參考 APPI News〈AI 代理入侵上百個網站後,企業如何補上三道防線?〉(作者:張饒輝 Lightman Chang)改寫而成,原文出處;原文文字內容採 CC BY 4.0 授權。