 Techroomage
Passkey 換手機後憑空消失?先分清你的鑰匙會搬家,還是釘死在舊機
以銀行印鑑比喻說明通行密鑰的公私鑰分工與防釣魚原理,並整理同步型與裝置綁定型的差異,以及換手機前依序查儲存位置、同步帳號、跨裝置驗證與備援登入的檢查順序。
換機之後能不能直接登入,看的是私密金鑰存在哪裡、有沒有跟著帳號同步;分清同步型與裝置綁定型,接下來的檢查就能照順序走。
用 Face ID 登入購物網站的那一刻,網站其實沒有拿到你的臉。指紋、PIN、圖形解鎖也一樣,全程待在手機裡。真正送到網站那頭的,是一段當次有效的簽章,加上一把本來就設計成可以公開的金鑰。
通行密鑰可以用一句話講完:註冊時,裝置產生成對的兩把金鑰,私密金鑰由手機或密碼管理工具保管,公開金鑰交給網站存放;登入時,網站出一道一次性題目,裝置用私密金鑰簽好回傳,網站再拿公開金鑰驗證。全程不必記密碼,也沒有任何祕密被傳上網。
密碼交出祕密,簽章只交答案
傳統密碼的老毛病,在於你證明自己的方式,就是把祕密本身交出去。輸入釣魚網站,祕密當場換了主人;網站資料庫整批外洩,幾百萬組密碼一次流出去,事後改密碼的帳單,最後都記在使用者頭上。
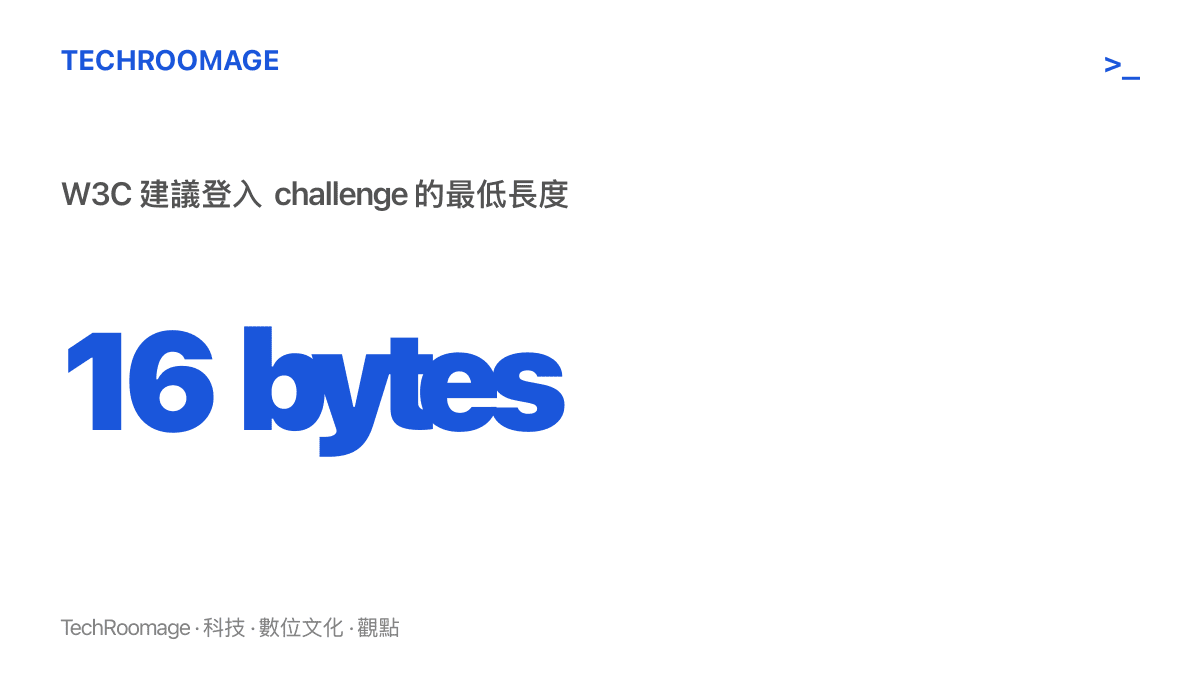
通行密鑰把這個邏輯換掉。W3C 的 WebAuthn 規格要求,每一組憑證都要綁定特定網站的識別範圍,同一把憑證拿到別的服務、或一個長得很像的網域,都驗不過。登入用的 challenge 由服務端產生,規格建議至少 16 bytes,而且用過即失效;釣魚頁面就算騙到你按下指紋,收回來的簽章拿到正牌網站也派不上用場。資料庫外洩的情境同理:流出的是公開金鑰,手上沒有私鑰,就造不出能通過驗證的答案。
帳號這一層的防護補上之後,釣魚連結少了「騙走密碼」這條最熟悉的路。已經點開可疑簡訊的人,處理的順序比速度重要,可以照點開釣魚簡訊後的四級處理逐步收尾。
印章與印模:兩把金鑰怎麼合作
把公私鑰想成印章與印模,會好懂許多。私密金鑰是手上那枚私章,蓋出來的印文難以仿造;公開金鑰是網站留存的印文拓本,收到簽章時比對花紋,就能確認真偽。這套設計的要點在於,拿著拓本,刻不出原章。
challenge 像對方在每次交易前臨時喊出的一串暗號。你用私章把暗號蓋上去回傳,對方核對印文,也核對暗號的新鮮度;暗號每次不同,舊回函再寄一次就無效。
Face ID、指紋、PIN 在流程裡的位置常被誤會。它們的工作對象是手機本身:解開裡面的保管庫,授權這一次蓋章。網站那頭既看不到你的臉,也拿不到指紋。Google 的說明寫明生物辨識資料不會離開裝置;Apple 的文件也說明,iCloud 鑰匙圈裡的 passkey 以加密方式儲存,Apple 自己無法讀取內容。
鑰匙收在哪裡:同步型與綁定型
真正決定換機經驗的,是這枚印章收在哪裡。市面上的通行密鑰分成兩種型態。
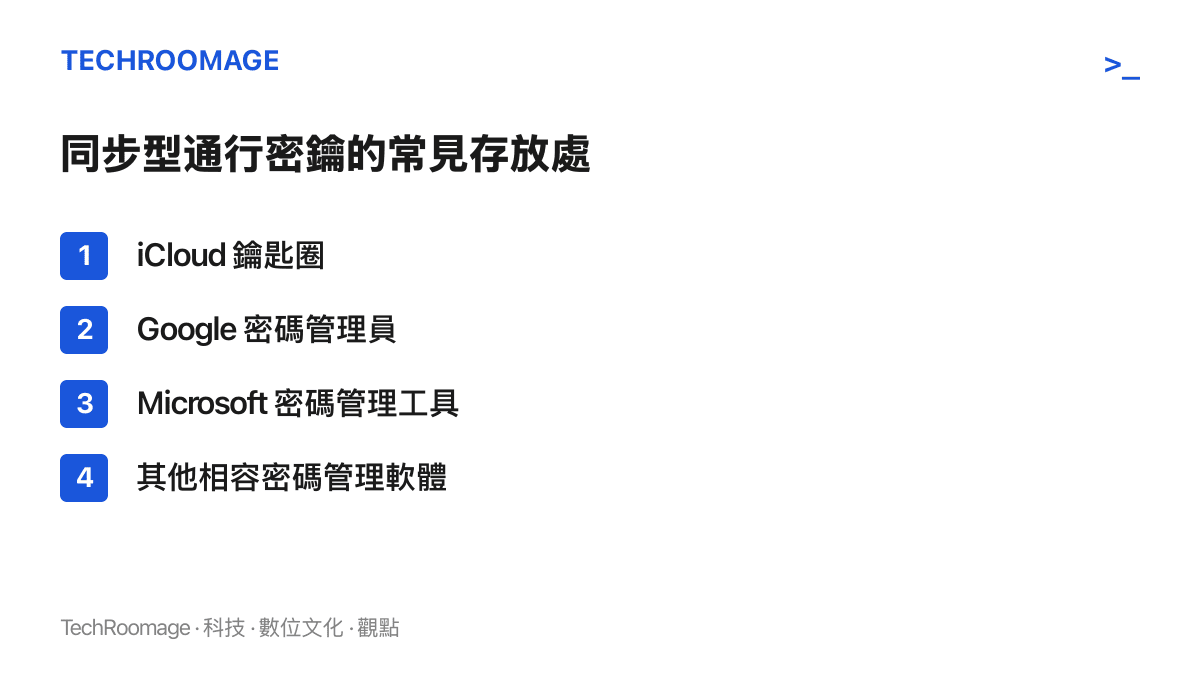
同步型 passkey 交給雲端鑰匙圈保管。iCloud 鑰匙圈、Google 密碼管理員、Microsoft 的密碼管理工具,以及其他相容的密碼管理軟體,都以加密方式同步。Google 的文件指出,Google 密碼管理員可以在 Android 與 Chrome 的多個環境間同步;Apple 則要求在新裝置開啟 iCloud 鑰匙圈並完成核準。鑰匙跟著帳號走,新機登入同一個帳號,同步完成後鑰匙就到位。
裝置綁定型 passkey 只存在建立它的那支手機、那臺電腦,或一把硬體安全金鑰裡。Microsoft 對這類憑證的定義寫得很直白:不會同步到其他裝置或雲端。裝置遺失時,能救場的是另一把 passkey,或服務自己提供的復原流程。
兩種型態之間還有一條應急通道,叫跨裝置登入。passkey 在手機上、電腦裡沒有同一把憑證時,Chrome 或網站會顯示「使用其他裝置」和一個 QR code,手機掃描後在旁邊完成驗證。Google 的文件明列這套流程,Microsoft 也提醒部分情境需要藍牙配對;藍牙在這裡的角色是距離證明,確認另一端的手機確實在你身邊。
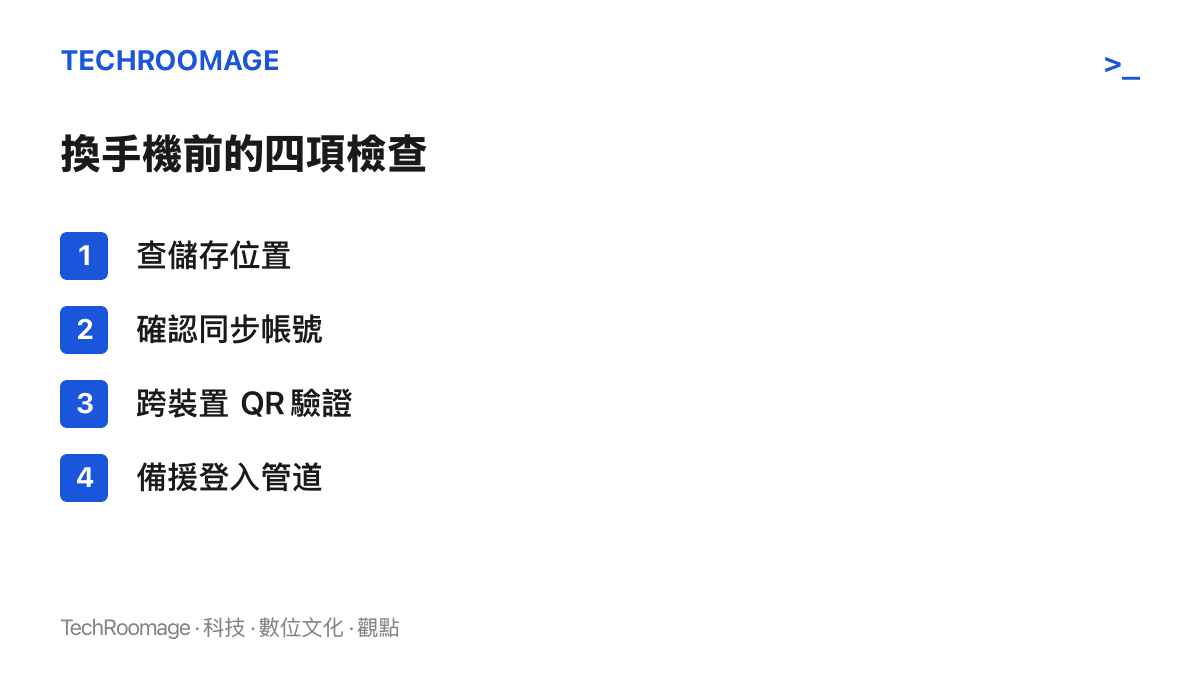
換機前的四項檢查
第一項,查儲存位置。 iPhone 從「設定」> Apple 帳號 > iCloud >「密碼與鑰匙圈」確認同步狀態;Android 從 Google 密碼管理員查看已建立的通行密鑰;Windows 11 則在「設定」>「帳戶」>「Passkeys」管理裝置內儲存的憑證。先弄清楚鑰匙在哪,才知道下一步是等同步,還是得重新註冊。
第二項,確認同步帳號。 iCloud 鑰匙圈跟 Apple 帳號走,Google 密碼管理員跟 Google 帳號走,Microsoft 的工具同理綁 Microsoft 帳號。換機時常見的失誤,是新裝置登了另一個帳號,或在轉移流程裡跳過同步的詢問;鑰匙其實還在原帳號底下,只是沒跟上來。
第三項,舊機先別重置。 跨裝置 QR 驗證成立的前提,是舊機還能開機、還能解鎖。資料搬完,與 passkey 能不能登入,是兩件要分開確認的事;帳號驗證完成前,讓舊機繼續當後盾。裝置綁定型的憑證尤其如此,重置舊機,等於把唯一的一把鑰匙親手銷毀。
第四項,備援登入。 逐個檢查關鍵服務的備援設計:能不能同時保有兩把 passkey,例如手機加一把硬體安全金鑰;有沒有恢復碼、備用信箱或傳統密碼可以走。順便確認該服務目前是否仍支援 passkey。功能上線的進度與設定頁的名稱每家不同,有的寫「通行密鑰」,有的直接寫「passkey」,找設定時兩個關鍵字都值得試。
換機當天,順序這樣排
把檢查放進時間軸,其實不長。轉移資料之前,先在新機登入同一個同步帳號,開啟鑰匙圈同步。資料搬完後,挑幾個最要緊的服務實際登入一次,銀行與支付類優先。測不過的,用跨裝置 QR 或備援管道補救。全部過關,才輪到重置舊機、送人或回收。
四個動作各自花不了幾分鐘;漏掉任何一個的代價,卻可能是整批帳號的重新驗證,甚至卡在沒有備援的服務門外。帳號這一層交給通行密鑰之後,裝置這一層的老規矩照舊:系統更新要跟著裝,先前蘋果修補已遭利用的 CoreGraphics 漏洞那類事件,提醒的就是裝置層的功課仍然要做。
資料來源:本站編輯參考 APPI News〈Passkey 原理怎麼影響登入?換手機先查4件事〉(作者:張饒輝 Lightman Chang)改寫而成,原文出處;原文文字內容採 CC BY 4.0 授權。